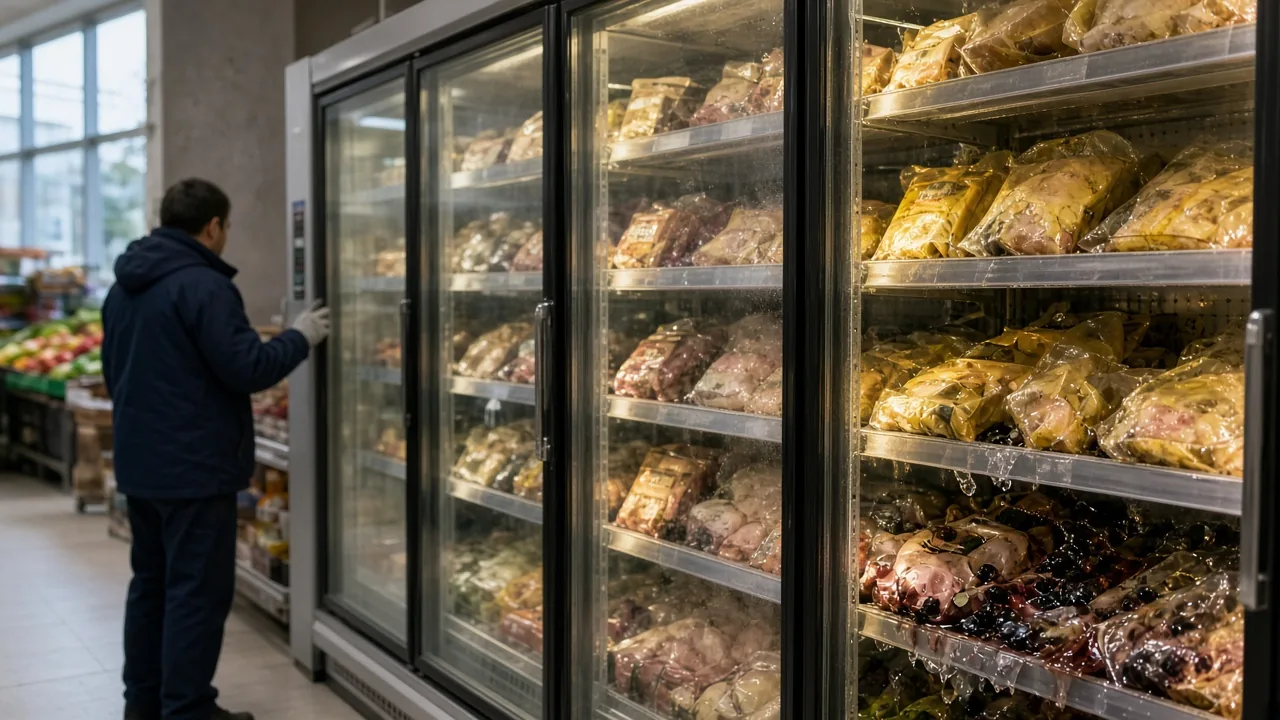
Una nuova ondata di attacchi hacker ai frigoriferi dei supermercati ha colpito l’Europa nelle ultime ore, trasformando celle frigorifere e banchi freezer in vere e proprie camere di cottura: le temperature interne hanno raggiunto i 50 gradi Celsius, rendendo inutilizzabili interi stock alimentari e costringendo diversi punti vendita a sospendere temporaneamente l’attività. Non si tratta di un incidente isolato, ma di una campagna coordinata che si estende su scala continentale, e che gli esperti di sicurezza informatica leggono sempre più come un possibile strumento di guerra ibrida.
Cosa è successo: la mappa degli attacchi del 2 novembre 2026
Nella notte tra il 1° e il 2 novembre 2026, i sistemi di controllo della refrigerazione di supermercati in almeno sette Paesi dell’Unione Europea sono stati compromessi da un attacco informatico coordinato. I Paesi colpiti, secondo quanto riportato da Il Sole 24 Ore e La Repubblica, sono Svezia, Belgio, Estonia, Irlanda, Lussemburgo, Finlandia e Olanda. In ciascuno di questi contesti, i sistemi di gestione della temperatura — oggi quasi universalmente connessi in rete per consentire monitoraggio remoto ed efficienza energetica — sono stati manomessi dall’esterno, portando le celle frigorifere a temperature incompatibili con la conservazione degli alimenti.
Il dato più allarmante riguarda proprio la rapidità dell’escalation termica: in molti casi le temperature hanno superato i 50°C nell’arco di una singola notte, un valore che non lascia scampo a latticini, carni, prodotti ittici e surgelati. Diversi supermercati hanno dovuto sospendere le operazioni e smaltire l’intero contenuto dei banchi frigo. Le perdite economiche, in termini di merce deteriorata, sono ancora in corso di quantificazione.
Secondo le fonti citate da La Repubblica, anche alcune regioni italiane — Emilia Romagna, Toscana e Sicilia — avrebbero registrato episodi riconducibili alla stessa campagna. Al momento, tuttavia, nessuna fonte primaria ha fornito una conferma ufficiale esplicita dell’inclusione dell’Italia nell’ondata del 2 novembre: si tratta di segnalazioni attribuite a La Repubblica, che andrebbero verificate da fonti istituzionali.
Il precedente francese: 500 supermercati colpiti in una notte
Per comprendere la portata di quanto sta accadendo, è necessario tornare al 12 ottobre 2026, quando la Francia ha subito il primo grande attacco di questa tipologia. In una sola notte, secondo le fonti disponibili, circa 500 supermercati francesi hanno visto i propri sistemi di refrigerazione andare fuori controllo, con temperature che hanno superato i 50°C. Le catene coinvolte includevano nomi di primo piano della grande distribuzione transalpina: Intermarché, Coopérative U e Carrefour.
→ Leggi anche: Francia denuncia attacco ibrido russo: cyber sabotaggio contro l'Europa, sanzioni in arrivo
Il bilancio economico è stato pesante: i danni sono stati stimati in decine di milioni di euro, tra merce perduta, costi di smaltimento, interruzione dell’attività e interventi tecnici di emergenza. La procura di Parigi ha aperto un’indagine sull’accaduto, cercando di risalire ai responsabili attraverso l’analisi dei log di accesso ai sistemi compromessi e la collaborazione con le autorità di cybersicurezza nazionali.
L’attacco francese ha funzionato da campanello d’allarme per gli altri Paesi europei, ma evidentemente non è bastato a prevenire la replica su scala più ampia avvenuta nelle settimane successive. Anche i Paesi Bassi erano stati colpiti già in ottobre, prima della nuova ondata di novembre.
Come funziona un attacco ai sistemi di refrigerazione
I moderni impianti di refrigerazione della grande distribuzione non sono più sistemi chiusi e analogici. Da anni, le catene hanno adottato soluzioni di Building Management System (BMS) e Industrial Control System (ICS) connesse a reti IP, che consentono la gestione centralizzata di temperature, umidità e consumi energetici anche da remoto. Questa connettività, vantaggiosa in termini operativi, apre però potenziali vettori di attacco.
Un aggressore che riesca ad accedere a questi sistemi — sfruttando credenziali deboli, vulnerabilità nei protocolli industriali come Modbus o BACnet, oppure falle nei software di gestione — può modificare i parametri operativi in modo silenzioso, senza che gli operatori sul campo si accorgano immediatamente di nulla. Il danno si manifesta ore dopo, quando i prodotti sono già irrecuperabili. È una forma di sabotaggio che colpisce in modo indiretto ma efficace: non distrugge infrastrutture fisiche, ma erode la fiducia dei consumatori, genera perdite economiche reali e mette sotto pressione le catene di approvvigionamento alimentare.
Per approfondire le vulnerabilità dei sistemi di controllo industriale connessi, l’Agenzia dell’Unione Europea per la Cybersicurezza (ENISA) ha pubblicato linee guida specifiche sui rischi legati agli ambienti ICS/SCADA, che rappresentano oggi uno dei fronti più esposti della sicurezza digitale europea.
L’ipotesi della guerra ibrida e le cautele degli esperti
Il sospetto che dietro questi attacchi si celino attori legati alla guerra ibrida russa circola con insistenza negli ambienti della sicurezza informatica europea. L’ipotesi è alimentata da diversi elementi convergenti: la coordinazione geografica degli attacchi, la scelta di bersagli civili ad alto impatto simbolico e pratico, e il contesto geopolitico generale. Colpire i frigoriferi dei supermercati significa toccare direttamente la vita quotidiana dei cittadini europei, generare sfiducia nelle istituzioni e nelle infrastrutture, e farlo con costi relativamente bassi per chi attacca.
→ Leggi anche: Russia contro i cieli occidentali: droni, attacchi ibridi e la chiusura delle ambasciate
Tuttavia, è fondamentale mantenere la distinzione tra sospetto e certezza. Come ha sottolineato la deputata di Azione Giulia Pastorella, commentando gli attacchi, al momento non ci sono elementi sufficienti per un’attribuzione definitiva alla Russia. L’analisi forense di attacchi informatici complessi richiede tempo, e spesso gli aggressori adottano tecniche di mascheramento che rendono l’attribuzione estremamente difficile. Presentare come accertato ciò che è ancora oggetto di indagine sarebbe un errore tanto giornalistico quanto politico.
Quel che è certo, invece, è che la Commissione Europea ha confermato di essere a conoscenza degli incidenti e ha assicurato la propria collaborazione con gli Stati membri per rafforzare le misure di cybersicurezza nel settore della grande distribuzione e delle infrastrutture critiche connesse.
Le implicazioni per la sicurezza alimentare e la risposta istituzionale
Aldilà della dimensione geopolitica, questi attacchi pongono una questione concreta e urgente: quanto sono vulnerabili le nostre catene di approvvigionamento alimentare agli attacchi informatici? La risposta, alla luce di quanto accaduto, è: molto. E la vulnerabilità non riguarda solo i grandi gruppi della distribuzione, ma l’intera filiera che dipende da sistemi di controllo connessi.
La direttiva NIS2 dell’Unione Europea, entrata in vigore per rafforzare la cybersicurezza nelle infrastrutture critiche, include esplicitamente il settore alimentare tra quelli soggetti a obblighi di sicurezza rafforzati. Ma la distanza tra le norme e la loro effettiva implementazione sul campo — specialmente nelle realtà di medie dimensioni — rimane significativa. Gli attacchi di ottobre e novembre 2026 dimostrano che questa distanza ha un costo reale, misurabile in merce distrutta, operatori in difficoltà e consumatori che si trovano scaffali vuoti davanti.
Le autorità di sicurezza informatica dei Paesi colpiti stanno lavorando per identificare i vettori di attacco comuni e condividere le informazioni necessarie a prevenire nuovi episodi. La risposta coordinata a livello europeo, con il coinvolgimento dell’ENISA e delle agenzie nazionali, è considerata la strada obbligata: un attacco che attraversa sette confini non può essere contrastato Paese per Paese.
Quello che emerge con chiarezza da questa sequenza di eventi — dal 12 ottobre francese alla notte del 2 novembre che ha toccato Svezia, Belgio, Estonia, Irlanda, Lussemburgo, Finlandia e Olanda — è che i frigoriferi dei supermercati sono diventati un nuovo fronte della sicurezza europea. Non perché siano obiettivi glamour o tecnologicamente sofisticati, ma esattamente per il motivo opposto: sono ovunque, sono connessi, e fino a ieri nessuno li considerava davvero a rischio. Cambiare questa percezione, e investire di conseguenza, è la sfida più concreta che questi attacchi lasciano sul tavolo.
Questo articolo è stato realizzato con il supporto dell'AI e sottoposto a revisione editoriale.